Руководство по выбору систем безопасности: требования, архитектура и тестирование
Руководство по выбору систем безопасности: модель актив-угроза-разрешение, сегментация, требования к аудиту и реальные тестовые сценарии для минимизации риска неправильной покупки
Вход: что учитывается при выборе системы безопасности
Руководство по выбору систем безопасности не ограничивается ответом на вопрос «какое оборудование нужно»: сначала необходимо определить источники угроз, затем сформировать требования (функциональные и технические), а после этого выбрать архитектуру решения и интеграцию.
Приведенный ниже подход не является общим советом: он включает проверяемые требования, точки измерения и списки практических тестов.
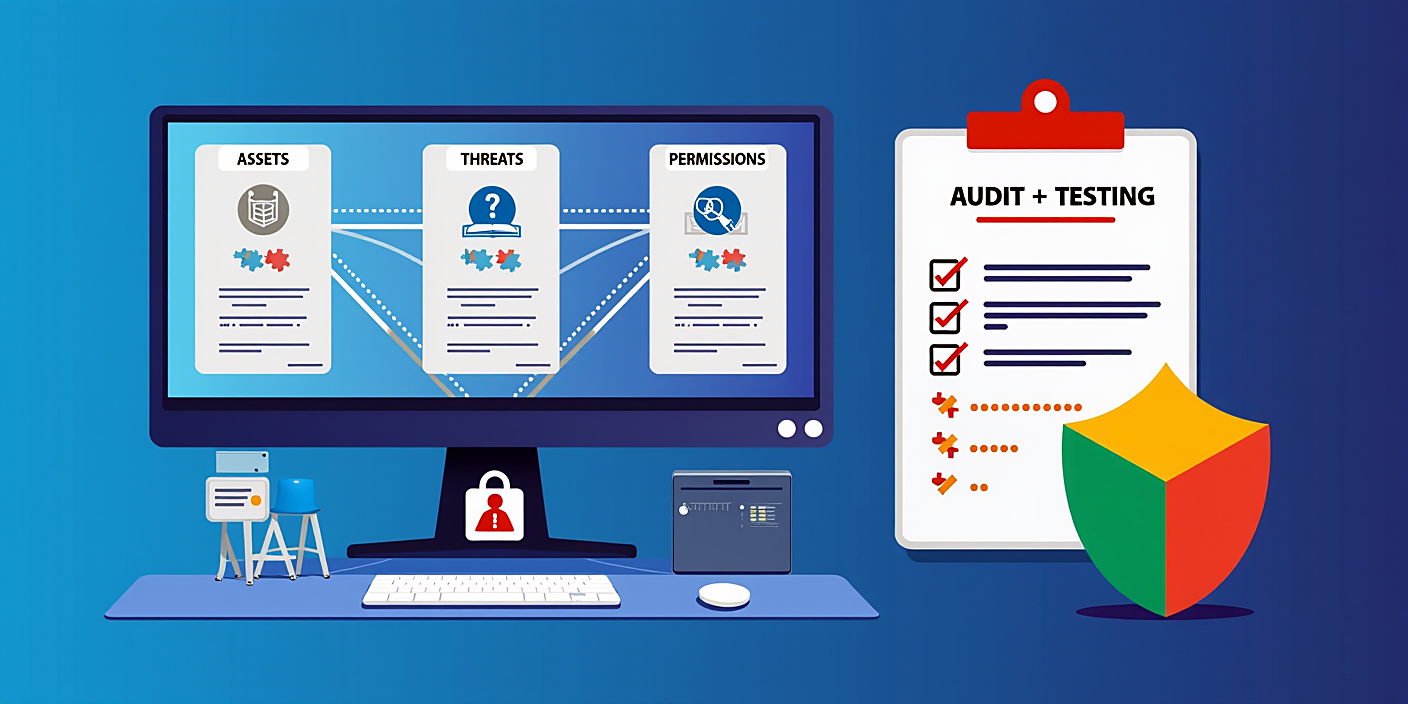
1) Определение требований: активы, угрозы и модель разрешений
Процесс выбора не начинается с вопросов типа «какие камеры будут» или «какой бренд». Сначала составьте три списка: защищаемые активы, угрозы и кто в системе что может (модель разрешений).
Список активов включает не только здания: также здесь указываются данные пользователей, производственные линии, каналы связи и архив записей. В список угроз введите сценарии типа неправомерный доступ, вандализм, внутренняя угроза сотрудника, кража оборудования и несанкционированный доступ в сеть.
- Активы: какие места/данные защищаются?
- Угрозы: какие сценарии наиболее вероятны и опасны?
- Модель разрешений: кто должен видеть, управлять и экспортировать данные?
2) Архитектурные принципы: сегментация и «цепочка доверия»
Надежность системы часто не зависит от одного устройства, а происходит из «цепочки доверия»: сегментации сети, идентификации устройств, целостности записей и авторизации управления.
Наиболее важное практическое требование — отделение системы безопасности от обычной офисной сети. В этом случае камеры/NVR (или контроллеры), станция управления и архивный сервер должны работать в отдельных сегментах; доступ по правилам-by-policy предоставляется только через необходимые порты.
- Сегментация: камеры и управление находятся на разных VLAN/сегментах.
- Шифрование: требуется зашифрованный транспорт для управления и удаленного подключения.
- Audit (аудит): журнал должен включать вход, изменение ролей, экспорт и изменения конфигурации.
3) История и контекст: сигнализация, видеонаблюдение и современный путь интеграции
Видеонаблюдение сначала стало популярным в аналоговых системах (например, композитное видео и коаксиальное вещание). Позднее цифровизация и протоколы сети усилили направление «IP-видео», что упростило дистанционное управление, централизованную архивацию и интеграцию.
С 2010-х годов по мере усиления требований к кибербезопасности, в качестве критериев оценки, помимо качества видео, начали рассматривать также аутентификацию, защиту сети и целостность записей (tamper). Современные решения часто приближаются к концепции «end-to-end», начиная с датчика (входной датчик, камера), переработки событий перерабатывания и заканчивая аудитом.
- Analogoviy period: качество видео и проблемы с кабелями были в центре внимания.
- IP-видео: возможность сети, удаленного наблюдения и центрального управления.
- Интеграция и кибербезопасность: аутентификация, аудит, сегментация и контроль целостности стали требованием.
4) Механизм работы: связь выбора с цепочкой «требование → архитектура → проверка»
Опишите поэтапно, как работает система безопасности в процессе выбора: точка входа или событие (trigger) → определение события → запись события → хранение → проверка и действия пользователя → защита от восстановления/потери.
Например, возьмем сценарий «контроль доступа + камера + сигнализация»: устройство контроля на двери (проверяет карту или биометрически подтверждает) проверяет разрешение; камера записывает событие в определенном временном интервале; в системе пользователь, не являющийся администратором, должен быть не в состоянии экспортировать запись. Если вы четко описываете этот механизм в требовании, сравнить решения будет проще.
- Trigger: контакт двери, кнопка, сенсор движения или подтверждение карты.
- Событие: тип события, временная метка, идентификатор местоположения и связанные устройства.
- Хранение: политика хранения записей в течение определенного времени; место хранения и квота.
- Аудит: просмотр, поиск, экспорт и лог изменений конфигурации.
- Защита: способ уведомления в случае вероятности tamper (например, отключение устройства).
5) Важные компоненты и параметры: камера, хранение, управление и сигнализация
На практике подход «хорошая камера — это всё» недостаточен. Существуют ситуации, где без камеры не обойтись: например, аудит события разрешения доступа важен для контроля входа, и камера может служить дополнительным доказательством подтверждения.
Поэтому для каждого компонента укажите как минимум следующие пункты проверки: качество видео записи и режим работы, объем хранения и срок хранения, пользовательские роли, а также ограничения на удаленный доступ.
- Камера: дневной/ночной режим, работа в зависимости от освещения, синхронизация событий в реальном времени.
- Запись и хранение: срок хранения, режим диска, квота и стратегия резервного копирования.
- Управление: роли пользователей, журнал аудита, ограничение изменений конфигурации.
- Сигнализация: триггер события, канал уведомления и правила переработки.
6) Критерии практического выбора: план тестирования и шаблон требований
Чтобы добиться хорошего результата, проведите оценку в стиле RFP: каждый предложенный вариант должен быть оценен как «соответствует требованиям» или «не соответствует». План тестирования не должен ограничиваться демонстрацией: необходимо провести проверку по минимуму 1-2 реальным сценариям (например, ночное освещение, прерывание интернета, пользовательские роли).
Следующий шаблон поможет вам четко оформить требования. Вы заполните пустые поля в соответствии со своими объектами.
- 1. Требования к входу: 10 дверей/точек входа; типы и приоритет событий.
- 2. Видео требования: какой угол и режим съемки (дневной/ночной, в зависимости от освещения) на каждой точке.
- 3. Требования к хранению: минимальный срок хранения; политика автоматического архивирования или удаления записей.
- 4. Аудит требования: журналы входа, экспорта, изменений конфигурации и состояния устройства.
- 5. Требования к удаленности: кому, в какой период времени и каким способом разрешен доступ.
Практические ошибки обычно заключаются в следующем: требования связаны только с качеством видео, не рассматриваются аудит и роли пользователей, объем хранения не учитывается, а планирование сегментации сети не включается.
7) Типичные пути интеграции и сравнение
Системы часто состоят из нескольких уровней: оборудование, сервер событий/записи и интерфейс управления. Выбор маршрута интеграции напрямую влияет на выбор решения: некоторые решения являются «все в одном экосистеме», другие работают через стандартные интерфейсы.
Ниже приведена таблица, показывающая общие различия, важные для оценки. Поскольку конкретные параметры таблицы зависят от выбранной модели и версии, во время тендера запросите документацию по каждому разделу.
| Метод интеграции | Преимущество | Риск | Проверка |
|---|---|---|---|
| Единая производственная платформа | Совместимость оборудования обычно проще | В будущем может возрасти стоимость расширения | Объем ролей и аудит-логи должны быть доказаны в демонстрации |
| Многопоставщика интеграция | Гибкость расширения | Риск несоответствия интерфейсов | Сценарий привязки событий (камера↔вход) должен быть проверен |
| Контроллер + отдельный NVR/сервер записи | Управление архитектурой легко | Возникают проблемы, если сеть не спроектирована тщательно | Предоставьте техническое описание по сегментации и ограничениям на вход |
Часто задаваемые вопросы (FAQ)
Достаточно ли качества изображения (например, четкость кадра) для обеспечения безопасности?
Нет. Четкость кадров улучшает только «внешний вид». В выборе также обязательны аудит-логи, роли пользователей, ограничение удаленного доступа и привязка события в качестве правильного события.
Как обеспечить безопасность при удаленном подключении?
Документируйте путь сети и политики аутентификации для удаленного входа. Требуется ограничение ролей авторизации, журналы аудита и изменений конфигураций только разрешенными учетными записями.
На что следует опираться при расчете срока хранения записей?
Расчет должен учитывать как минимум четыре фактора: необходимый срок хранения, режим кадров (день/ночь отдельно), запись по событиям (постоянная или только на событие) и политику сжатия/формата. Затем результат адаптируется под объем диска и возможности резервного копирования.
Какой признак отвергает утверждение, что «демо» работает как «работающее решение»?
Если в демонстрации не проверены сценарии, такие как ограничения ролей, аудит экспорта/просмотра и прерывание сети, то демо остается только визуальным показателем. В тендере должны быть указаны конкретные тестовые сценарии.
Что нужно проверять при замене или расширении оборудования?
Следует заранее проверить интерфейсы интеграции (прием событий и подключение к управлению), возможность миграции конфигураций, а также неизменность формата аудита (или порядок миграции). В противном случае в будущем может возникнуть риск потери данных.
Какова важность сегментации сети?
Очень высока: если устройства внутри системы находятся на одной сети, одна уязвимость может распространиться по всему экосистеме. Поэтому требуется сегментация и предоставление доступа только в необходимых направлениях.
Вывод
Наиболее эффективный подход при выборе системы безопасности — начать с модели актив-угроза-разрешение, затем спроектировать архитектуру (сегментация, аудит, цепочка интеграции) и в конце провести тестирование на реальных сценариях.
Эта последовательность предоставляет вам критерии проверяемых результатов вместо общих слов типа «удобный» или «современный», что снижает риск неправильной покупки.