Onion routing nima va u qanday ishlaydi: Tor’ning qatlamli shifrlash mexanizmi
Onion routing nima va qanday ishlashini bilib oling: circuit, qatlamli shifrlash va relaylar orqali kirish-chiqish bog‘lanishi qiyinlashtiriladi. Afzallik va cheklovlar.
Onion routing nima va u qanday maqsadni ko‘zlaydi
Onion routing — tarmoq trafigini bir nechta oraliq tugunlar (relaylar) orqali yo‘naltirib, jo‘natuvchi va qabul qiluvchi o‘rtasidagi bog‘lanishni qiyinlashtiradigan usul. U “manba qayerdan” va “maqsad qayerda” degan ma’lumotni bitta nuqtada to‘liq ko‘ra olmaydigan qilib tarqatadi.
Bu yondashuv amalda ko‘pincha Tor tarmog‘ida qo‘llanadi. “Onion” nomi shifrlash qatlamlari ketma-ket qatlamlanib ochilishi bilan bog‘liq: har bir relay faqat o‘ziga tegishli qatlamni ko‘radi.
Tarix va kontekst: qayerdan paydo bo‘lgan
Asosiy g‘oya va dastlabki tadqiqotlar
Onion routing konsepsiyasi 1990-yillar boshida tadqiqotchilar tomonidan taklif qilingan. Ularning maqsadi — anonimlikni faqat bitta shifrlashdan emas, balki trafigi ko‘p bosqichli yo‘naltirish orqali ta’minlash edi.
Amaliyotga yaqin shakl keyinchalik Tor (The Onion Router) loyihasi orqali shakllandi va tarmoq ekspluatatsiyasida qo‘llanadigan aniq arxitekturaga ega bo‘ldi. Torning yo‘nalish (circuit) va qatlamli shifrlash modeli onion routingning amaliy ko‘rinishidir.
Qanday omillar yo‘naltirdi va nimani “almashtirdi”
Oldingi avlod yondashuvlar (masalan, bitta proxy yoki faqat transport darajasida shifrlash) odatda bitta oraliq nuqtada “kimdan — kimga” bog‘lanishini kuzatish imkonini qoldirardi. Onion routing buni ko‘p bosqichli relaying bilan kamaytirishga urinadi.
Shu bilan birga, to‘liq anonimlik kafolati berilmaydi: tahdid modeli muhim. Masalan, tarmoq ichida bir vaqtning o‘zida kirish va chiqish relaylarini kuzatish (korrelyatsiya) kabi senariylar himoyani susaytirishi mumkin.
Ishlash mexanizmi: qatlamli shifrlash va “circuit” bosqichlari
1-qadam: circuit tanlash va tugunlar zanjiri
Onion routingda sessiya avval “circuit” deb ataladigan zanjir bilan boshlanadi. Zanjir bir nechta relaydan (kirish/entry, oraliq/middle, chiqish/exit yoki ba’zi topologiyalarda o‘xshash tuzilmalardan) iborat bo‘ladi.
Asosiy g‘oya shundan iboratki, zanjir bo‘ylab yuborilayotgan ma’lumot turli relaylar o‘rtasida bo‘linib, har bir relay faqat keyingi qadam uchun kerak bo‘lgan ma’lumotni biladi.
2-qadam: qatlamli shifrlash (onion encryption)
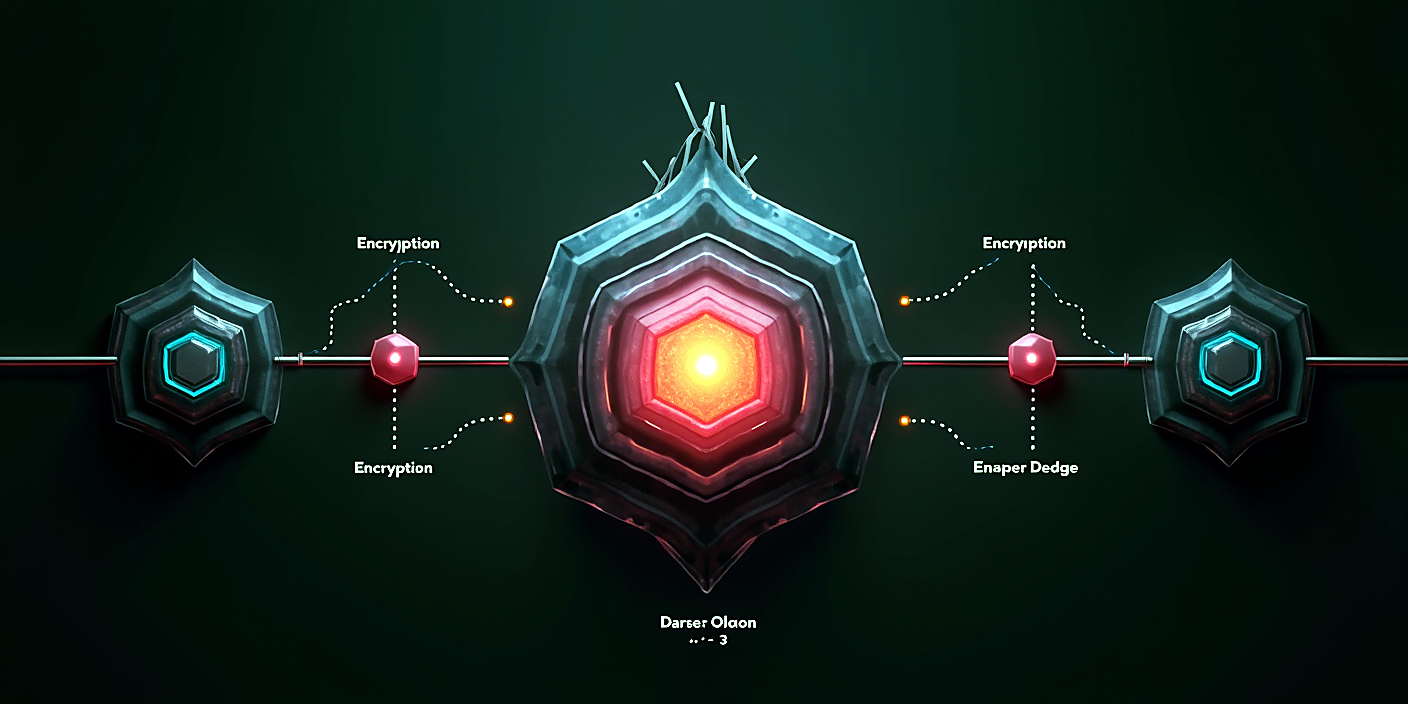
Jo‘natuvchi trafikni bir necha marta shifrlaydi: tashqi qatlam birinchi relayga mo‘ljallanadi, ichkaridagilari esa keyingi relaylar uchun. Har bir qatlam faqat tegishli tugun tomonidan “ochilishi” mumkin bo‘lgan tarzda yaratiladi.
Natijada, jo‘natuvchi yuborgan “to‘liq xabar” zanjir bo‘ylab har bir bosqichda bitta qatlam yo‘qolib (ochilib), keyingi relayga yo‘naltiriladigan ko‘rinishda uzatiladi.
3-qadam: relayning vazifasi (faqat keyingi pog‘onani bilish)
Zanjirdagi relay xabarning o‘ziga tegishli qatlamini ochadi va faqat ikkita amaliy qarorni bajaradi: keyingi relayga qaysi yo‘nalish bo‘yicha yuborish va o‘sha bosqichga xos shifrlashni yechish.
Relaylar odatda “kirishdan kim yubordi” va “yakuniy manzil nima”ni bitta nuqtada birga ko‘ra olmaydi. Bu dizaynning markaziy tamoyili hisoblanadi.
4-qadam: transport tugashi va qayta javob yo‘li
Chiqish yo‘li (exit) mavjud bo‘lgan sxemalarda, zanjir oxirida yakuniy manzilga uzatish bajariladi. Javob trafik ham teskari yo‘nalishda xuddi shu onion qatlamlari mexanizmi bilan qaytadi, shunda oraliq relaylar javobning kelib chiqish manbaini to‘liq bog‘lab ko‘rolmaydi.
Bu yerda e’tiborli nuqta: exit relay bo‘lsa, u internetning umumiy qismi bilan aloqa qiladigan nuqtaga aylanishi mumkin. Shuning uchun xavfsizlik darajasi tashqi xizmatlar bilan qanday shifrlash yoqilganiga (masalan, TLS mavjudmi) ham bog‘liq bo‘ladi.
Oddiy misol: foydalanuvchi so‘rovi zanjirdan qanday o‘tadi
So‘rovning ketma-ketligi
Tasavvur qiling, foydalanuvchi veb-saytga so‘rov yubormoqchi. Avval u circuitni tanlaydi, keyin esa so‘rov xabarini zanjir uzunligiga mos ravishda qatlamlab shifrlaydi.
Masalan, zanjir 3 relaydan iborat bo‘lsa: birinchi relay tashqi qatlamni ochib, ikkinchi relayga yo‘naltiradi; ikkinchi relay o‘z qatlamini ochib, uchinchisiga uzatadi; uchinchi relay esa maqsadga yo‘naltirishni amalga oshiradi.
Nima natija beradi va nimasi bermaydi
Natija: bitta relay “na” kirish manbasini “to‘liq” va “na” yakuniy manzilni bir vaqtning o‘zida ko‘ra oladigan tarzda ishlashga mo‘ljallangan. Bu tahlilni murakkablashtiradi.
Nima bermaydi: agar tahdid faqat bitta nuqtada kuzatishga emas, balki bir necha joyni birga korrelyatsiya qilishga tayansa, aniqlash ehtimoli oshishi mumkin. Shuningdek, foydalanuvchi tomondagi xatti-harakatlar (masalan, bir xil identifikatorlar, cookie/avtorizatsiya izlari, noyob trafik profili) anonimlikni keskin kamaytirishi mumkin.
Muqobil yondashuvlar bilan taqqoslash: proxy, VPN va onion routing
| Yondashuv | Asosiy g‘oya | Kuzatuv uchun “bitta nuqta” ta’siri | Qo‘llanishga xos xatar |
|---|---|---|---|
| Bir martalik proxy | So‘rovni bitta oraliq server orqali uzatish | Ko‘pincha kirish va chiqish bog‘lanishi bitta joyda ko‘rinadi | Proxy operatori yoki buzilgan proxy trafikni tahlil qilishi mumkin |
| VPN | Foydalanuvchidan bitta VPN servergacha tunnel | VPN server trafik oqimini kuzatishi mumkin (kirishdan chiqishgacha bog‘lash osonroq) | VPN provayderi yoki uning atrofidagi tizimlar metama’lumotni yig‘ishi mumkin |
| Onion routing (Tor modeli) | Ko‘p relay orqali circuit + qatlamli shifrlash | Bitta relay kirish va chiqishni birga to‘liq ko‘ra olmaydi | Tahdid modeli va korrelyatsiya hujumi ehtimollari saqlanadi |
Taqqoslashdan ko‘rinadiki, onion routingning kuchli tomoni — “bitta nuqta”ga bog‘lanishni kamaytirish. Biroq bu avtomatik ravishda barcha tahdidlardan to‘liq himoya kafolati emas.
Amaliy qism: qanday tanlash va tipik xatolar
Himoya maqsadingizni aniqlang
Onion routingdan foydalanish odatda “kim kuzatyapti?” savoliga javobni murakkablashtirish uchun tanlanadi. Agar maqsad faqat ommaviy Wi‑Fi’da trafikni shifrlash bo‘lsa, oddiy transport darajasidagi himoya yoki boshqa yechimlar yetarli bo‘lishi mumkin; onion routing esa boshqa darajada metama’lumotni taqsimlaydi.
Shu sababli “qaysi xavfni kamaytirmoqchiman?” mezoni bo‘lmasa, noto‘g‘ri kutilmalar paydo bo‘ladi.
Relaying mexanizmi bilan bog‘liq amaliy sozlashlar
- Circuit barqarorligi: sessiya davomida circuit qanday ishlashi sozlamalarga bog‘liq bo‘lishi mumkin. Juda uzoq davom etadigan sessiyalar profil yaratishi ehtimolini oshiradi.
- Qabul qilinadigan protokol: agar kirish/chiqish relayda himoya talab qilinsa, yakuniy xizmat bilan shifrlash (masalan, TLS) yoqilgan bo‘lishi foydali. Bu exit bilan bog‘liq riskni kamaytiradi.
- Cookies va avtorizatsiya: bir xil brauzer izlari yoki autentifikatsiya tokenlari anonimlikka salbiy ta’sir qilishi mumkin. Kerak bo‘lsa, izlarni kamaytirish amaliy qadam bo‘ladi.
Tipik xatolar ro‘yxati
- Onion routingga umid qilib, brauzerda maxsus iz qoldiruvchi funksiyalarni o‘chirib qo‘ymaslik (noyob profil yaratish).
- Bir xil hisobga doimiy tizimdan kirib, keyin trafikni maxfiy deb o‘ylash.
- Saytlar o‘rtasida identifikatorlar (masalan, doimiy cookie) saqlanib qolishi anonimlikni pasaytirishi.
- Exit yo‘li orqali shifrlanmagan kontentni xavfli tarzda uzatish: transport shifrlashi bo‘lmasa, qo‘shimcha risk paydo bo‘ladi.
FAQ
Onion routing har doim to‘liq anonimlikni kafolatlaptimi?
Yo‘q. Dizayn kirish va chiqish bog‘lanishini bitta relayda ko‘rishni qiyinlashtiradi, lekin korrelyatsiya, metama’lumot tahlili, hamda foydalanuvchi xatti-harakati orqali aniqlash ehtimoli saqlanadi.
Onion routing VPN o‘rnini bosadimi?
Har doim emas. VPN bitta tunneldan foydalansa, onion routing bir nechta relay bilan ishlaydi. Maqsad (kimni yashirish kerakligi)ga qarab mos keladigan yondashuv tanlanadi.
Circuit nechta relaydan iborat bo‘lsa, himoya kuchayadimi?
Ko‘proq relaylar odatda kirish-chiqish bog‘lanishini yanada murakkablashtirishi mumkin, ammo bu kechikish va sifatga ham ta’sir qiladi. Eng maqbul variant tezlik/ishonchlilik talablariga bog‘liq.
Exit relay nimani anglatadi va nega u muhim?
Exit relay zanjir oxirida yakuniy manzilga chiqishni amalga oshiradigan tugun bo‘lishi mumkin. Agar tashqi xizmat bilan shifrlash yoqilmagan bo‘lsa, exit bosqichida qo‘shimcha risk ortadi.
Onion routingda tezlik nega sekinlashishi mumkin?
Bir nechta relay orqali yo‘naltirish va ko‘p bosqichli shifrlash tufayli qo‘shimcha kechikish paydo bo‘ladi. Shuningdek, relay yuklamasi va tarmoq sharoiti ham ta’sir qiladi.
Qanday amaliy qadamlar anonimlikka salbiy ta’sirni kamaytiradi?
Cookie va avtorizatsiya izlarini minimallashtirish, brauzerda bir xil noyob profillarni qayta-qayta saqlamaslik, va tashqi xizmatlar bilan transport darajasida shifrlashni yoqib ishlash foydali amaliyatlardir.
Xulosa
Onion routing — trafigini bir nechta relay orqali yo‘naltirib, qatlamli shifrlash yordamida kirish va chiqish bog‘lanishini bitta nuqtada to‘liq ko‘rsatmaydigan texnik model. Bu “metama’lumotni taqsimlash” tamoyiliga tayanadi.
Uning samarasi tahdid modeliga va foydalanuvchi xatti-harakatlariga bog‘liq: to‘g‘ri sozlash va izlarni nazorat qilish anonimlikni real hayotda sezilarli darajada oshiradi.